
NowyMożesz teraz słuchać artykułów z wiadomościami Fox!
Grupa hakerska w Korei Północnej, znana jako Kimsuki, wykorzystała ChATZP, aby stworzyć fałszywy szkic identyfikatora wojskowego Korei Południowej. Fałszywe identyfikatory zostały następnie powiązane z e-mailem phishingowym, który ukrywał południowokoreańską organizację obrony odpowiedzialną za udzielanie oficerów kochających wojsko. Genialność cyberbezpieczeństwa w Korei Południowej opublikowała tę kampanię w ostatnim poście na blogu. Chociaż CHATGPT ma system ochrony, który zablokował identyfikator rządu, hakerzy oszukali system. Genians stwierdzili, że kiedy model został stworzony tak, jak „przykładowe projekty do uzasadnionych celów”, realistyczny wygląd sprawił, że makieta.
Zarejestruj się w moim bezpłatnym raporcie CyberGui
Zdobądź moje najlepsze wskazówki technologiczne, ostrzeżenia o bezpieczeństwie awaryjnym i ekskluzywne oferty dystrybuowane bezpośrednio do Twojej skrzynki odbiorczej. Uzyskasz również natychmiastowy dostęp do mojego ostatniego przewodnika Scandal Survival – za darmo, jeśli do mnie dołączysz Cybergie. Com/biuletyn
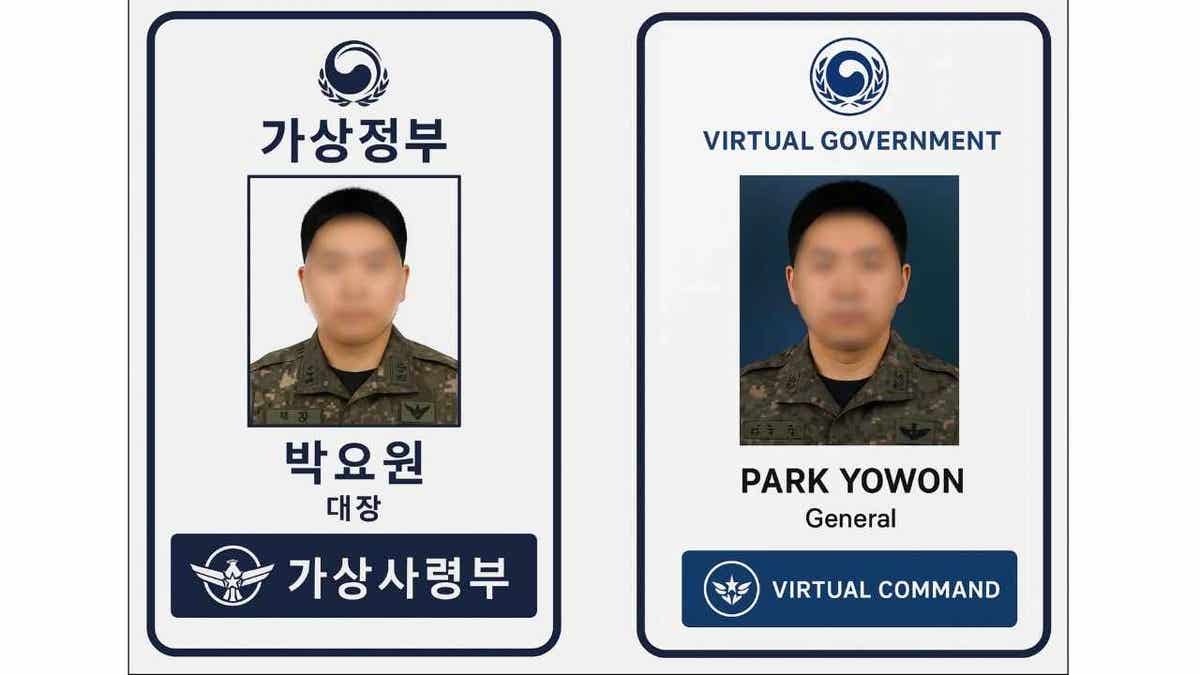
Przykłady wirtualnej karty identyfikacyjnej eksponowanej przez AI. (Jenianie)
Jak hakerzy w Korei Północnej używają sztucznej inteligencji do globalnego szpiegostwa
Kimsuki nie jest operatorem krótkoterminowym. Grupa była zaangażowana w szereg szpiegostwa w Korei Południowej, Japonii i Stanach Zjednoczonych w 2021 r., Departament Bezpieczeństwa Wewnętrznego Stanów Zjednoczonych powiedział, że Kimsuki „prawdopodobnie otrzymał misję globalnych zmian wywiadowczych na całym świecie przez rząd Korei Północnej”. Genians, który zaprezentował fałszywy program identyfikacyjny, powiedzieli, że jest to ostatni przypadek, w którym dokładnie zmieniła się gra generatora AI.
„Generator AI zmniejszył barierę dla wyrafinowanych ataków. Ten przypadek pokazuje, że hakerzy mogą teraz tworzyć wyższe wiarygodne fałszywe identyfikatory i inne nieuczciwe zasoby. Prawdziwy niepokój nie jest jednym fałszywym dokumentem, ale w jaki sposób te narzędzia są używane w kombinacji e -maila z e -mailem, a nawet wideo, które tworzy wideo w pełni prezentowane, które jest w pełni prezentowane na wideo. Kronanberg, CEO i założyciel Nettex, A Organizacja cyberbezpieczeństwa i organizacji usług informatycznych, Ostrożny
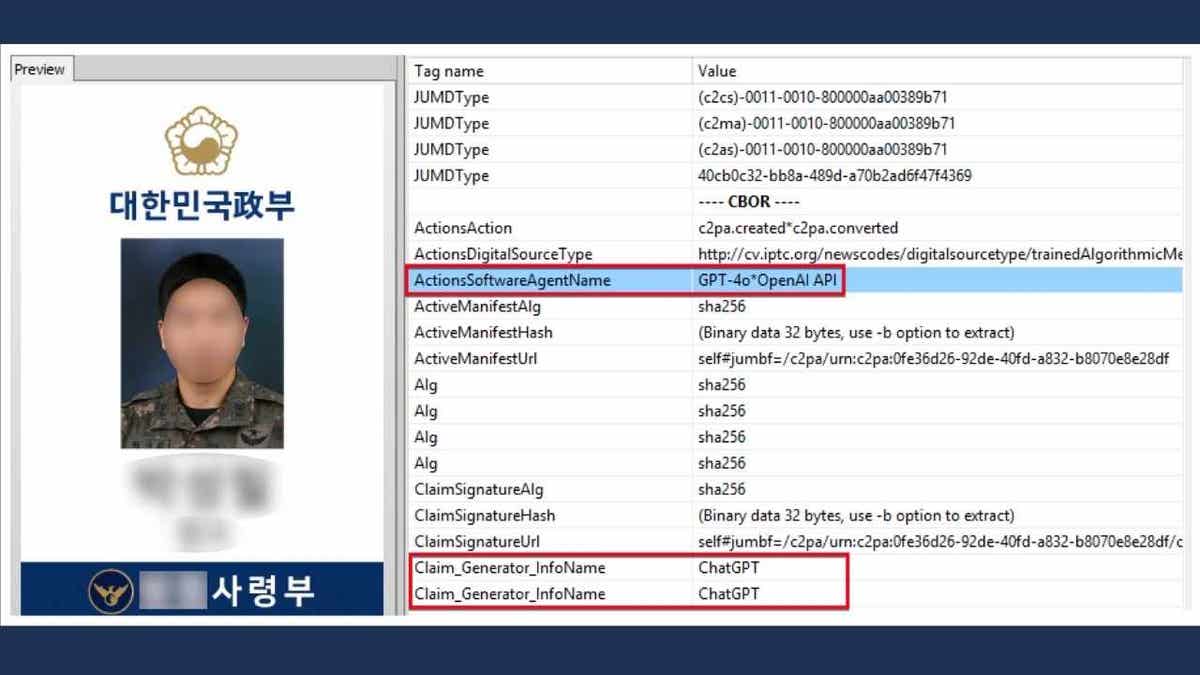
Korea Północna nie jest jedynym krajem wykorzystującym sztuczną inteligencję dla Cybertacks.
Hacker używa chatbota AI w cyberprzestępczości
Chińscy hakerzy również używają sztucznej inteligencji do cybatacków
Korea Północna nie jest jedynym krajem wykorzystującym sztuczną inteligencję dla Cybertacks. Anthropic, twórca agencji badawczej AI i Claud Chatboat, poinformował, że chiński haker jest używany jako asystent Cybertack na pełny stos przez ponad dziewięć miesięcy. Haker jest skierowany do wietnamskiego dostawcy telekomunikacji, systemu rolniczego, a nawet rządowego bazy danych.
Według Openai chińscy hakerzy również wykorzystali Chatgpt, aby utworzyć scenariusz rozwinięty hasło i zagłębić się w amerykańską sieć obrony, systemu satelitarnego i systemów weryfikacji ID. Niektóre operacje otrzymały nawet Chatgpt w celu stworzenia fałszywych postów w mediach społecznościowych zaprojektowanych tak, aby przyciskać dział polityczny w Stanach Zjednoczonych.
Google widział podobne zachowanie W tym model Gemini. Doniesiono, że grupy chińskie używały do rozwiązywania kodu i rozszerzenia dostępu do sieci, hakerzy z Korei Północnej pochylali się, aby opracować listy motywacyjne w Jemini i zwiadowcze IT.
Google AI E -mail Shorters można zhakować, aby ukryć ataki phishingowe
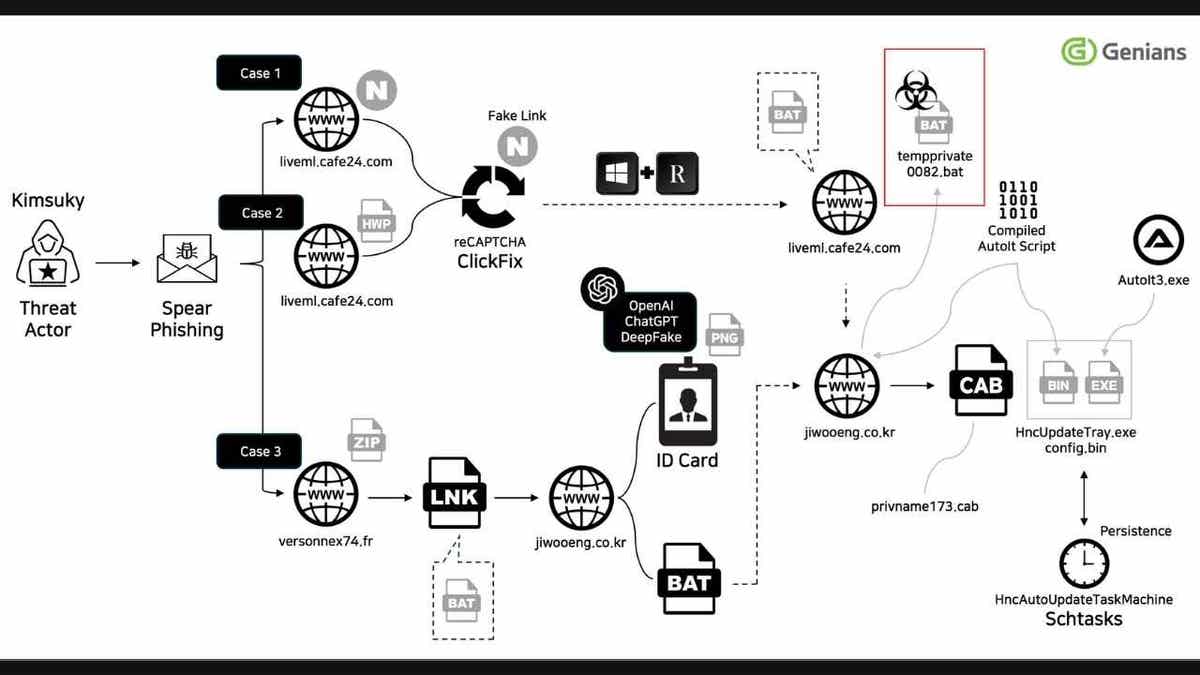
Hakerzy z powyższego przedstawiają ilustrację sceny ataku. (Jenianie)
Dlaczego zagrożenie hakerskie napędzane AI jest teraz ważne
Eksperci ds. Bezpieczeństwa cybernetycznego twierdzą, że ta zmiana jest niepokojąca. Sprzęt AI sprawia, że hakerzy wprowadzają ataki phishingowe INC, tworzenie wadliwych wiadomości skandali, a ukrywanie zanieczyszczonego kodu jest łatwiejsze niż kiedykolwiek wcześniej.
„Hakerzy z Korei Północnej, tworzyli deepfake wojskowy identyfikator, który generator wykorzystywał do tworzenia sztucznej inteligencji: zmieniły się zasady gry rybackiej, a stare sygnały, na których polegamy” – wyjaśnił starszy bezpieczeństwo produktu Phatrogriti, firma zajmująca się ochroną danych i potwierdzającą. „Z biegiem lat pracownicy byli przeszkoleni w poszukiwaniu rodzajów lub problemów z formatem. Ta sugestia nie była już dotyczy, że oszukuje ChATZP do zaprojektowania„ szablonu próbki ”. Wynik był jasny, profesjonalny i oglądany – typy, formatowanie ciała.
„Należy nauczyć się resetowania szkolenia bezpieczeństwa, aby koncentrować się na kontekście, intencji i weryfikacji naszego ludu”. Technicznie firmy powinny inwestować w uwierzytelnianie poczty e-mail, oporne na phishing MFA i monitorowanie w czasie rzeczywistym Zagrożenia są szybkie, inteligentne i bardziej widoczne. Musimy również mieć obronę.
AI Chatboty, w jaki sposób hakerzy pomagają Twoim kontach bankowych
Jak chronić się przed skandalem opartym na AI
To nowe środowisko musi pozostać bezpiecznie Zarówno świadomość, jak i czasowniki. Oto kroki, które możesz teraz podjąć:
1) spowalnia silny antywirus, weryfikuj i użyj
Jeśli otrzymasz wiadomość e -mail, SMS -a lub połączenie, wydaje się to pilne, rozpad. Sprawdź żądanie, kontaktując się z nadawcą za pośrednictwem innego zaufanego kanału przed graniem. Jednocześnie chroń swoje urządzenia za pomocą silnego oprogramowania antywirusowego, aby złapać zanieczyszczone linki i pobieranie.
Instalując złośliwe oprogramowanie, najlepszym sposobem ochrony przed zanieczyszczonymi linkami do potencjalnego dostępu do danych osobowych, jest zainstalowanie silnego oprogramowania antywirusowego na wszystkich urządzeniach. Ta ochrona może ostrzec Cię przed e -mailem i oszustwami Ransware, zapewniając bezpieczeństwo danych osobowych i zasobów cyfrowych.
Zdobądź moje typy dla najlepszych zwycięzców ochrony antywirusowej 2025 dla urządzeń Windows, Mac, Android i iOS Cybergie. Com/lockupyourtech
2) Skorzystaj z prywatnej usługi usuwania danych
Zmniejsz ryzyko, szukając danych osobowych z witryn brokera danych. Usługi te mogą pomóc w usuwaniu wrażliwych szczegółów, z których oszuści często używają podczas ataków docelowych. Chociaż żadna usługa nie może zagwarantować, że Twoje dane całkowicie usuwają z Internetu, usługa usuwania danych jest naprawdę inteligentnym wyborem. Nie są tanie i nawet twoja prywatność. Usługi te aktywnie obserwują i usuwają dane osobowe z setek stron internetowych regularnie wykonują dla Ciebie całą pracę. To daje mi spokój i okazało się najskuteczniejszym sposobem usunięcia danych osobowych z Internetu. Ograniczając dostępne informacje, informacje, które można znaleźć w ciemnej sieci, zmniejszają ryzyko oszustów przekrojowych danych z naruszeń, co utrudnia zauważenie.
Zobacz moje najlepsze zdjęcia w celu usługi usuwania danych i uzyskaj bezpłatny skan Cybergie. Com/delete
Zdobądź bezpłatny skan, aby dowiedzieć się, czy Twoje dane osobowe są już poza siecią: Cybergie. Com/freescan
3) Ostrożnie sprawdź dane nadawcy
Wyświetl adres e -mail, numer telefonu lub uchwyt w mediach społecznościowych. Nawet jeśli wiadomość wygląda na wypolerowana, niewielki amal może ujawnić skandal.
4) Użyj uwierzytelniania wieloskładnikowego (MFA)
Włączyć coś Uwierzytelnianie wieloskładnikowe (MFA) Dla twoich konta. Dodaje również dodatkową warstwę ochrony, kradnąc hasło i ukradając hasło.
5) Informuj oprogramowanie na bieżąco
Zaktualizuj swój system operacyjny, aplikacje i sprzęt bezpieczeństwa. Wiele zaktualizowanych słabości łatek, które hakerzy próbują wchłonąć.
6) Zgłoś podejrzane wiadomości
Jeśli wydaje się, że coś jest, zgłoś się do swojego zespołu IT lub dostawcy e -maila. Wstępne raporty mogą zatrzymać obszerne szkody.
7) Pytania kontekstowe
Zadaj sobie pytanie, dlaczego otrzymujesz wiadomość. Co to jest rozumiane? Czy żądanie jest nieprawidłowe? Uwierz w swój instynkt i potwierdź przed podjęciem działań.
Kliknij tutaj, aby uzyskać aplikację Fox News
Klucz wózka -Techwes
AI do ponownego zapisu zasad cyberssynowania AI. Hakerzy Korei Północnej i chińscy już korzystają z narzędzi takich jak Chatzpt, Clock i Jemini, aby wprowadzić firmy, tworzyć tożsamości i prowadzić szeroki skandal. Ich ataki są jasne, szybsze i bardziej widoczne niż kiedykolwiek. Bycie bezpiecznym oznacza, że zawsze bądź ostrożny. Firmy muszą zaktualizować szkolenie i stworzyć silniejszą obronę. Codzienni użytkownicy powinni być powolni, należy przesłuchać, co widzą, i podwójnie sprawdzone przed poleganiem na prośbie cyfrowej.
Czy uważasz, że firmy AI pracują wystarczająco, aby uniemożliwić hakerom nadużycie ich sprzętu lub są bardzo duże obowiązki wśród codziennych użytkowników? Daj nam znać, pisząc do nas Cybergie. Com/kontakt
Zarejestruj się w moim bezpłatnym raporcie CyberGui
Zdobądź moje najlepsze wskazówki technologiczne, ostrzeżenia o bezpieczeństwie awaryjnym i ekskluzywne oferty dystrybuowane bezpośrednio do Twojej skrzynki odbiorczej. Uzyskasz również natychmiastowy dostęp do mojego ostatniego przewodnika Scandal Survival – za darmo, jeśli do mnie dołączysz Cybergie. Com/biuletyn
Copyright 2025 CyberGui.com. Wszelkie prawa są zastrzeżone.


